Showing posts with label social engineering. Show all posts

Thursday, August 2, 2012

Some Examples for SE


ကၽြန္ေတာ္ SE အတြက္ပို႕စ္မေရးျဖစ္တာၾကာပါျပီဘာလို႕လဲဆိုေတာ့ ကၽြန္ေတာ္ SE အတြက္နည္းနည္းေလ့လာမႈေလးေတြလုပ္ေနလို႕ျဖစ္ပါတယ္…။ကၽြန္ေတာ္ေလ့လာထားတဲ့ SE examples ေလးေတြကို အတိုခ်ံဳးျပီးတင္ျပသြားမွာျဖစ္ပါတယ္…။ကၽြန္ေတာ္ေလ့လာထားတယ္ဆိုတာကလဲ စာအုပ္ေတြဖတ္၊ ဗီဒီယိုေတြၾကည့္ အဲဒီထဲေတြကမွ ကိုယ္ၾကိဳက္ဟာေလးေတြကို ႏုတ္ထုတ္ျပီး မွတ္သားထားလိုက္တာပဲျဖစ္ပါတယ္…။ နည္းပညာပိုင္းဆိုင္ရာ example ေတြမဟုတ္ေပမယ့္ အတြးအေခၚပိုင္းဆိုင္ရာအတြက္ မ်ားစြာအသံုး၀င္ႏိုင္မယ္လို႕ယူဆပါတယ္…။
  • ကၽြန္ေတာ္တို႕ ျမန္မာဇရာ၀င္ထဲမွာ လဲ အရမ္းကိုထူးျခားလွတဲ့ SE အႏုပညာေလးကိုခုကိုေတြ႕ရိွခဲ့ပါတယ္…။ဒါေလးကေတာ့လူတိုင္သိျပီးသား ျဖစ္ရပ္တစ္ခုျဖစ္ပါတယ္..။ဒီေန ၇ာမွာတစ္ခုေျပာခ်င္တာက phishing  ရဲ႕ အဓိပါယ္ပါ…။ phishing ဆိုတာဟာ…ဥပမာ .. webpage တစ္ခုကို အတုလုပ္..ျပီးရင္ ကိုယ့္သားေကာင္ ကို ကိုယ္လုပ္ထားတဲ့ ေထာင္ေခ်ာက္( Page အတု) ဆီကို၀င္လာေအာင္လုပ္ျပီးေတာ့..အခ်က္အလက္ေတြယူ ၊ၾကိဳးကိုင္အက်ပ္ကိုင္မႈေတြလုပ္..ဒါအျပင္ကို္လိုခ်င္တဲ့ Target ကို ရေအာင္လုပ္တယ္လို႕ ကၽြန္ေတာ္ အဓိပါယ္ဖြင့္ခ်င္ပါတယ္…။ဒီလိုနား လည္ျပီဆိုရင္ ဥပမာေလးကိုဆက္ေျပာပါ့မယ္..။ရာဇ၀င္ထဲမွာ webpage ကိုအတုလုပ္တာမဟုတ္ပါဘူး..အဲဒီတုန္းက internet မွမေပၚေသးပဲကို..ဟဲဟဲ..။သူတို႕ phishing လုပ္ခဲ့ တာ စစ္တပ္ တစ္ခုကိုပါ..။စစ္တပ္တစ္ခုကို အတုလုပ္ခဲ့ျပီးေတာ့ လိုခ်င္တဲ့ target ကိုရေအာင္လုပ္ယူသြားတာျဖစ္ပါတယ္…။အဲဒါကေတာ့လူတိုင္သိေနျပီးသားျဖစ္တဲ့..ေစာလူးမင္းနဲ႕ ငရန္မန္ကန္း တို႕စစ္ခင္းခဲ့ၾကတာေလးျဖစ္ပါတယ္…။ျပည္ေတာ္သာကၽြန္းမွာ စစ္ဘက္ စစ္တပ္ေတြစခန္းခ်ေနတုန္း..ညအခါ ရြံညြန္ထူထပ္တဲ့ေနရာမွာ စစ္တပ္ပံုစံ စစ္ျမင္းစစ္ဆင္ေတြနဲ႕ စစ္သားေတြပံုစံကိုအတုလုပ္ျပီး စစ္ေရးဆင္ တဲ့ပံုစံအတိုင္း ဟန္ေဆာင္အတုလုပ္ခဲ့တာပါ..ဒါကိုနားမလည္တဲ့ ေစာလူးမင္းဟာ…ရန္သူ႕ေက်ာ့ကြင္းထဲ့ေရာက္ခဲ့ရပါတယ္…။
  • ေနာက္တစ္ခုသေဘာက်စရာေလးရိွပါေသးတယ္…။ဒါကေတာ့ေတာ္ေတာ္ေလးကို စိတ္၀င္စားစရာေကာင္းတဲ့ဟာေလးပါ..။ Red Cliff ဇာတ္ကားကိုလူတိုင္းၾကည့္ဘူးမယ္ တင္ပါတယ္..။ႏွစ္ဘက္ စစ္တပ္ေတြစစ္ ျဖစ္ေနတာကို…တစ္ဘက္စစ္တပ္က လွည့္စားျပီး မွ်ားအစင္းေပါင္းေျမာက္မ်ားစြာကိုရယူသြားခဲ့တာပါ…။မွ်ားေတြ ကိုယူပံုယူနည္းက ေတာ္ေတာ္ေျပာင္ေျမာက္ပါတယ္…ညျမဴေတြဆိုင္းေနတဲ့အခ်ိန္မွာ ေလွေတြကို က်ဴရိုး ေတြနဲ႕ တည္ေဆာက္ျပီးေတာ့ စစ္ေရးငင္ တဲ့ပံုစံကို ဟန္ေဆာင္ျပီး လုပ္လိုက္တယ္…ဟိုဘက္ကလဲစစ္တက္ကိုလာတိုက္တယ္ ဆိုျပီးေတာ့ မွ်ားအစင္းေပါင္ မ်ားစြာနဲ႕ ပစ္..အဒီမွ်ားေတြက က်ဴရိုၾကားေတြဆိုက္ ကုန္ၾကတယ္…။အဲသူတို႕ ျပန္ျပီးေတာ့ စစ္ဆုတ္လာတဲ့ အခိ်န္မ်ာ ေလွ အစီး တိုင္းမွာ မွ်ားေတြေျမာက္မ်ားစြာ ပါလာခဲ့ပါတယ္…။
  • ေနာက္တစ္ခုသေဘာက်တာက ဆရာၾကီးေရႊဥေဒါင္း ေရးတဲ့  ကတံုးေပၚထိပ္ကြက္ဆိုတဲ့ ၀တၱဳ တိုေလးထဲက သူေတာ္ စိန္ ဆိုတဲ့ ဇာတ္ေဆာင္လုပ္ခဲ့တာေလးေတြကိုပါ..။အဲဒီ ဇာတ္လိုက္ဟာ..လိမ္ညာစားေနတဲ့ လူေတြကို လွည့္ျဖားျခင္းကို အထူး၀ါသနာပါတဲ့သူတစ္ေယာက္ျဖစ္ပါတယ္…။တစ္ရက္ မွာေတာ့ သူလမ္းေလွ်ာက္ထြက္လာရင္း နဲ႕ လူလိမ္တစ္ေယာက္ နဲ႕ ေတြ႕ပါတယ္…။အဲဒီ့လူလိမ္ စိန္လုပ္နည္းကို သူေတြ႕ထားတယ္ဆိုျပီး သူနဲ႕ အစုရွယ္ယာလုပ္မလားဆိုျပီးသူ႕ကိုပါ၀င္မလားဆိုျပီ လိမ္ညာခဲ့ပါတယ္..။အဲဒီမွာ စိန္အရိုင္း တစ္ပြင့္ကိုလုပ္ျပမယ္ဆိုျပီးေတာ့…သံမွဴန္႕ရယ္..ကာဗြန္ရယ္…တျခားအမွန္႕ တစ္မ်ိဳးရယ္ကို အရည္ၾကိဳျပီးေတာ့ ခ်က္ခ်င္ေအးခဲေစႏိုင္ တဲ့ ပစၥည္း ကရိယာထဲကို ထည့္ျပပါတယ္..။အဲဒီလိုထည့္တဲ့အခြမွာ သူ ဖြက္ယူထားတဲ့ စိန္အရိုင္းတံုးကို လူမသိေအာင္း တိတ္တိတ္ေလး ယူျပီးေတာ့ ခ်က္ခ်င္ေအးခဲေစႏိုင္ တဲ့ ပစၥည္း ကရိယာထဲကို လူမျမင္ေအာင္းထည့္ျပီးေတာ့လိမ္ညာခဲ့တာပါ..။သူေတာ္စိန္ကလဲ ယံုခ်င္ေအာင္ ဟန္ေဆာင္ျပီးေတာ့ ရွယ္ယာစာခ်ဳပ္မွာလက္မွတ္ ေရးထိုးလိုက္ပါတယ္..။ျပီးေတာ့ သူကိုယ္တိုင္ စိန္လုပ္နည္းကို စမ္းသပ္ခ်င္ပါတယ္..ဆိုျပီးေတာ့ အရင္လူလိမ္လုပ္ခဲ့တဲ့ပံုစံအတိုင္း ျပဳလုပ္ခဲ့ျပီး ေတာ့ သူကိုယ္တိုင္ဖြက္ယူလာခဲ့တဲ့ စိန္ရိုင္းသံုးတံုးကို ခုနက ခ်က္ခ်င္ေအးခဲေစႏိုင္ တဲ့ ပစၥည္း ကရိယာထဲ မွထုတ္ျပခဲ့ပါတယ္…။အဲဒီမွာ လူလိမ္ထင္သြားတာက စိန္တကယ္ျဖစ္တယ္..ငါလုပ္ေနတာ ဓါတ္ပစၥည္းေရာေႏွာ မႈ မမွန္လို႕ျဖစ္လိမ့္မယ္မယ္လို႕ ထင္သြားျပီးေတာ့ သူေတာ္စိန္႕ ဆီက ဓါတ္ပစၥည္းအခ်ိဳးအစားရယ္…ေနာက္ျပီးေတာ့ အစုရွာယာစာခ်ဳပ္ရယ္ကို ေစ်းၾကီးေပးျပီးေတာ့ျပန္၀ယ္ခဲ့ပါတယ္…။အဲဒီမွာပဲ သူေတာ္စိန္က လူလိမ္ဆီက ေန ျပန္ျပီးရိုက္ စားလုပ္ရင္ ကတံုးေပးထပ္ကြက္ ခဲ့ပါတယ္..။ ဒီနည္းကေတာ့ ကိုယ့္သားေကာင္ လုပ္ခဲ့တဲ့အတိုင္းျပန္အသံုးခ်တဲ့နည္းေလးျဖစ္ပါတယ္…။
  • ေနာက္တစ္ခု ကေတာ့ national treasure 2 ထဲကပါ..။ မင္းသားကေတာ့ နာမည္ၾကီး Nicolas Cage ျဖစ္ပါတယ္..။အဲဒီထဲက တစ္ခုသေဘာက်တာက သူနဲ႕ ျပိဳင္ဘက္ ျဖစ္တဲ့ လူဆိုး အဖြဲ႕ က မင္းသား ရဲ႕ အေဖ ရဲ႕ ဖုန္းကို ပြားယူထားျပီးေတာ့ မင္းသားရဲ႕လႈပ္ရွားမႈေတြ သတင္းအခ်က္အလက္ေတြကို ရယူသြားျခင္းျဖစ္ပါတယ္..။ အရမ္းေကာင္းတဲ့ SE လႈပ္ရွားမႈျဖစ္ပါတယ္…။
  • ေနာက္တစ္ခုကေတာ့ fast and furious ဇာတ္ကာထဲကဇာတ္၀င္ခန္းတစ္ခုပါ..ျပိဳင္ကား ေမာင္းျပိဳင္တဲ့သူေတြဟာ ရဲေတြရဲ႕ ဆက္သြယ္ေရး wireless system ထဲကို ခိုး၀င္ ျပီးေတာ့ ၾကားျဖတ္ေထာက္လွမ္းနားေထာင္ေနတာျဖစ္ပါတယ္..။ရဲေတြ ကသူတို႕ကို လာေရာက္ ဖမ္းဆီး တဲ့အခါမွာ လိုခ်င္တဲ့ သတင္းအခ်က္အလက္ကို အခ်ိန္မီွရရိွ သြားျပီးေတာ့အခ်ိန္မီွ တိမ္းေရွာင္သြားႏိုင္ခဲ့ၾကပါတယ္..။
  • ေနာက္တစ္ခုသေဘာက်တာက ထရိုဂ်န္ ျမင္းရုပ္ၾကီးပါ..။လူတိုင္းသိျပီးသာျဖစ္တဲ့အတြက္ ရွင္းျပမေနေတာ့ပါဘူး…ငယ္ငယ္ထဲက ေက်ာင္းစာထဲမွာသင္ခဲ့ ရတဲ့ အဲဒီ ျမင္းရုပ္ ၾကီးအေၾကာင္းကို ခုခ်ိန္ထိ သေဘာက်လွ်က္ရိွပါတယ္..။အေကာင္းဆံုးေသာ SE ဥပမာတစ္ရပ္ အျဖစ္ နာမည္ၾကီးေနတုန္းလဲျဖစ္ပါတယ္…။
  • ေနာက္တစ္ခ်က္ကေတာ့ လူတစ္ေယာက္အေၾကာင္းျဖစ္ပါတယ္…။နာမည္ၾကီးျပီးအရမ္းလွတဲ့ မိန္မတစ္ေယာက္ျဖစ္ပါတယ္…။သူကေတာ့ လူတိုင္းသိတဲ့ ကလီယိုပတ္ထရာ ျဖစ္ပါတယ္…။ေယာက္က်ားတိုင္းကို နဖားၾကိဳးထိုးသလိုကို လိုရာခိုင္းစား ၾကိဳးကိုင္ႏိုင္တဲ့ ကၽြန္ေတာ္ အေလးစားဆံုး မိန္းမတစ္ေယာက္ျဖစ္ပါတယ္…။ကမာၻ ေပၚရိွ စစ္ဘုရင္အာလံုးက မ်က္ေစာင္းထိုးေနက်တဲ့ သူ႕ရဲ႕ျမိဳ႕ေတာ္ကို ကာကြယ္ဖို႕အတြက္ အလိမၼာ နည္းကိူ အသံုးျပဳျပီးေတာ့ ေယာက္က်ားေတြကို ၾကိဳးကိုင္ခိုင္းစာခဲ့တာျဖစ္ပါတယ္…။ သူဟာ social engineer ေကာင္းတစ္ေယာက္ျဖစ္တယ္ဆိုတာ ကို ယံုမွား သံသယ ျဖစ္စရာမလိုပါဘူး…။
တကယ္ေတာ့ SE ဆိုတာဟာ အေ၀းၾကီးကိုၾကည့္စ၇ာမလိပါဘူး ကိုယ့္အနီးနာမွာ တင္ကို Example ေလးေတြရိွပါတယ္…။ကၽြန္ေတာ္ေပးတဲ့ ဥပမာေလးေတြကို နည္းပညာနဲ႕ ေပါင္း စပ္ျပီးေတာ့ …ေတြးေခၚစဥ္းစာၾကည့္လိုက္ရင္ အရမ္းကို အက်ိဳးရိွမယ္လိုယူဆ မိပါတယ္…။ကၽြန္ေတာ္ကေတာ့ ကိုယ္တတ္ႏိုင္သေလာက္ေလး example ေလးေတြကို စုေဆာင္းေပးထားျဖင္းျဖစ္ပါတယ္…။နည္းနည္းပါးပါး စာဖတ္သူေတြအတြက္ အက်ိဳးရိွမယ္ဆိုရင္ ေက်နပ္မိမွာပါ…။ဒီပိုစ့္ေလးဟာဆိုဆို ကၽြန္ေတာ္တစ္ေယာက္ ထဲရဲ႕ အေတြးအေခၚမွ် သာျဖစ္ပါတယ္..အမွားပါရင္ ကၽြန္ေတာ္ တစ္ေယာက္ထဲသာ ညံ့လို႕ျဖစ္ပါတယ္…။

Posted By Me
You also see in ghostarea.net
Read More ->>

Friday, July 27, 2012

Phone Phreaking


Phreaking ဆိုတာ ကြန္ပ်ဴတာေလ့လာသူေတြ telecommunication system ကိုေလ့လာေနတဲ့သူေတြ ရဲ့ အေလ့အက်င့္ ေပၚမွာ ျဖစ္ေပၚလာတဲ့ စကားလံုးေလးတစ္ခုေပါ့။ ေခတ္ အဆက္ဆက္ ျဖစ္ေပၚလာတဲ့ စကားေလးလဲျဖစ္တယ္။ Kevin Mitnick တို့ ေခတ္ကတည္းက သံုးလာတဲ့ method ေလးေပါ့။ Apple CEO ေဟာင္းတစ္ေယာက္ျဖစ္တဲ့ Steve Wazoniak က လဲ phone phreaking ကို အသံုးျပဳခဲ့ဘူးတယ္လို့လဲၾကားဖူးပါတယ္။ Phone Network vulnerabilities ေတြကို သံုးျပီး phone company ေတြကို hack တယ္ျပီးေတာ့ အလကားသံုးလို့ရေအာင္လုပ္တယ္။
ဒီ method က ကၽြန္ေတာ္တို့ နိုင္ငံေတြမွာေတာ့ နဲနဲခက္မယ္။ စမ္းလို့ေတာ့အဆင္မေျပဘူး။ မိရင္ေတာ့ အင္းစိန္တို့ ထိုးဘို တို့ ကို တန္းေနတာပဲ :D ။ ဘာေတြဘယ္လိုလုပ္လဲဆိုတာေျပာမယ္ အိုေက အဆင္သင့္ျဖစ္ရင္ စမယ္။
Boxing
Boxing ဆိုတာ နိုင္ငံျခားဇာတ္ကားေတြထဲက ပံုးအနီေရာင္ေလးထဲက ဖုန္းေလးကို Free ေျပာလို့ရေအာင္ Phreak လုပ္တဲ့နည္းေလးေပါ့။Phreaking လုပ္မယ္ဆိုရင္ location က remote location ျဖစ္ဖို့လိုမယ္။ အဲ့မွာ Boxing မွာ Boxes ေတြအမ်ားၾကီး ရွိတယ္။ ျပီးေတာ့ အဲ့Box ေတြကို အေရာင္ေတြနဲ့ သတ္မွတ္တယ္။ Red Box , Blue Box, Beige Box ဆိုျပီးသတ္မွတ္ထားတာတယ္။ အဲ့ထဲမွာမွ Blue Box က နဲနဲေဟာင္းသြားတဲ့ method ျဖစ္သလို နာမည္ၾကီးသြားခဲ့တဲ့ method လဲျဖစ္ပါတယ္။ Red Box ကေတာ့ ယေန့ထက္ထိ local calling ေတြ Pay telephones ေတြက ေန အလကားေျပာလို့ရေအာင္လုပ္လို့ရတယ္။ ဒီ method ကနဲနဲေတာ့စိတ္ဝင္စားဖို့ေကာင္းတယ္ ေနာ္္ဟုတ္တယ္ဟုတ္  ။ ဘယ္လိုဖုန္းအမ်ိဳးအစားေတြမွာ အလုပ္လုပ္မလဲ ဆိုေတာ့ older telephones ေတြမွာ အလုပ္လုပ္ပါတယ္တဲ့ ;D ။
Phreaker ေတြရဲ့ main target telephone အမ်ိဳးအစားေတြကေတာ့ cocots and fortress phone ေတြပဲျဖစ္ပါတယ္။ Cocots ဆိုတာ ဘယ္လို့မ်ိဳးလဲဆိုတာေတြးလိုက္မိပါလိမ့္မယ္။ Cocots ဆိုတာ customer owned, controlled, and operated telephone ေတြျဖစ္ပါတယ္။ တနညး္အားျဖင့္ စီးပြားေရးလုပ္ငန္းတစ္ခု ကေန သူတို့ စီးပြားေရးဧရိယာ ထဲက ဖုန္းခြန္ေဆာင္တဲ့ ရတဲ့ ဖုန္းေတြကို သူတို့က ကိုယ္စားလွယ္ေပးေဆာင္ေပးတဲ့ ဖုန္းအမ်ိဳးအစားေတြေပါ့ Cocots ဆိုတာ။ Cocots ဟုတ္မဟုတ္ဘယ္လိုသိနိုင္လဲ။ Cocots ေတြထဲမွာ Company sticker ေတြကို တစ္ခုလံုးကပ္မထားဘူးေပါ့။ Bell network တို့ At&t တို့လို မ်ိဳူးေပါ့။ ခု ဒီမွာေတာ့ အဲ့ဖုနး္အမ်ိဳးအစားေတြကို သံုးေနတဲ့ ကုမၸဏီ တစ္ခုေပါ့။
Red Box ဘယ္လိုလုပ္မလဲ….။
၁။ yak-bak ဆိုတဲ့ကေလးကစားစ၇ာအရုပ္ေလးေတြရွိတယ္။အဲ့လိုမ်ိဳးေလးတစ္လံုးဝယ္လိုက္မယ္
၂။ ျပီးရင္ tone ေတြကိုအင္တာနက္ကေဒါင္းမယ္။ phreaking software ေတြရွိပါတယ္ winphreak လိုမ်ိဳးေတြေပါ့
၃။ ဒါမွမဟုတ္ရင္ payphone ေတြကေနtones ေလးေတြယူလို့ရပါတယ္။
၄။ Payphone ေတြဆီကို သြား ပိုက္ဆံျပားေလးထည့္လိုက္မယ္။
၅။ ျပီ္းရင္ Digital answering machine နဲ့ number တစ္ခုကိုေခၚလိုက္မယ္။
၆။ ျပီးရင္ answering machine နဲ့ အိမ္ကို ျပန္မယ္ ျပီးရင္ Yak-bak ထဲကို tone ထည့္လိုက္မယ္။
၇။ Yak-bak memory ကို overwrite မျဖစ္ခ်င္ရင္ record button နဲ့ ျဖဳတ္ထားလို္က္ေပါ့။ :D
၈။ ျပီးရင္ Pay phone ရဲ့ mouthpiece ထဲကို Yak-bak က tone ကို ဖြင့္ေပးလိုက္။
၉။ ကဲ Thank you လို့ေျပာသံၾကားလိုက္ရင္ ေပ်ာ္လိုက္ေတာ့။ ဖုန္းကို အမုန္းေျပာလို့ရျပီ။ Tone တစ္ခုက Red box ရဲ့ Vulnerable ျဖစ္ေနတာပါပဲ။

ဒီပို့စ္ေလးဟာ သိသင့္သိထိုက္တဲ့ ဗဟုသုတေလးအေနနဲ့ေရးလိုက္တာပါ။ သံုးလို့မရရင္ေတာင္ သိထားသင့္တယ္ထင္လို့ပါ။ တစ္ခ်ိန္က နာမည္ၾကီးခဲ့တဲ့ နည္းေလး ၊လူ အမ်ားအံ့အားသင့္ေလာက္ေအာင္ အစြမ္းျပနိုင္ခဲ့တဲ့ နည္းေလးျဖစ္ပါတယ္

post by Fortran
copy from ghostarea.net
Read More ->>

Wednesday, July 18, 2012

Desktop phishing part:2


Part :1 မွာတတုန္းက ကၽြန္ေတာ္တို႕ xampp နဲ႕ သင့္ computer ကို host ထို္င္ဖို႕ ေျပာခဲ့ပါတယ္……အဲဒီလိုေျပာခဲ့တဲ့ေနရာမွာ xampp ကို အသံုး ျပဳနည္း tutorial ကို မေဖာ္ျပ လိုက္ရပါဘူး ။ ဒီ part:2 မွာၾကေတာ့ host ထိုင္ပံုေတြ ျပီးေတာ့ ကၽြန္ေတာ္ တို႕ host file ေတြကို ျဖန္႕ေ၀ပံုေတြကိုဆက္လက္တင္ျပေပးသြားမွပါ…….။
အရင္ဆံုးအေနနဲ႕ xampp ကိုေဒါင္းလုပ္ခ်ရပါမယ္…..။xampp နဲ႕ လုပ္ထားတဲ့ ဆိုက္ေတြအမ်ားၾကီးရိွသလို ဒါနဲ႕ ပက္သက္ျပီးေတာ့ xploit ေတြအမ်ားၾကီးရိွတယ္…ေနာက္ေတာ့ မွ အလွ်င္းသင့္သလိုေဖာ္ျပေပးမွာျဖစ္ပါတယ္…။

Download

ျပီးရင္ ကၽြန္ေတာ္တို႕ အေနနဲ႕ လြယ္ကူစြာ install လုပ္ႏိုင္ပါတယ္…..


ေနာက္တစ္ဆင့္အေနနဲ႕ သင္ဒီလိုျမင္ရမွာပါ…..။အဲဒီကိုေရာက္သြားရင္ No(1) ကိုႏွိပ္လိုက္ပါ…..။ xampp control panel ကို စတင္ဖို႕ျဖစ္ပါတယ္……။ဒီေနရာမွာ option ေတြ ပါေသးတယ္…..။ပံုေလးကိုၾကည့္လိုက္ပါ….။


အဲဒီလို No(1) option ကိုသြားမယ္ဆိုရင္ control panel ထဲေရာက္သြားလိမ့္မယ္………။


အဲဒီမွာလဲ function ေတြအမ်ားၾကီးပါပါတယ္…..။ Apache, FileZilla , MySql တို႕အျပင္ ေနာက္ထပ္ function ေတြလဲပါ၀င္ပါေသးတယ္…..။ဒီပိုစ့္မွာေတာ့ Apache ကိုပဲသံုးသြားမယ္…..။
ေနာက္တစ္ဆင့္အေနနဲ႕ Apache sever ကိုသံုးဖို႕အတြက္ Start ကိုကလစ္လိုက္ပါ…….။
ျပီးရင္ ဆာဗာ အလုပ္မလုပ္ စမ္းသပ္ၾကည့္ရေအာင္……။


ဘယ္လိုလုပ္ရမလဲဆိုေတာ့ သင့္ browser ဖြင့္ျပီးရင္ local machine address ကို သြားလိုက္ ……(127.0.0.1) ျဖစ္ပါတယ္……အဲဒါကို localhost လို႕လဲေခၚပါတယ္….တကယ္လို႕ sever အလုပ္ လုပ္ရင္အထက္ကအတိုင္း ျမင္ရလိမ့္မယ္……။


ေနာက္တစ္ဆင့္အေနနဲ႕ internet ေပၚမွာအလုပ္မလုပ္စမ္းၾကည့္မယ္…….။သင့္ browser ထဲမွာ Public/External Ip ကို ရိုက္ထည့္လိုက္ အထက္ကပံုအတိုင္းေတြ႕ ျမင္ရပါလိမ့္မယ္…။
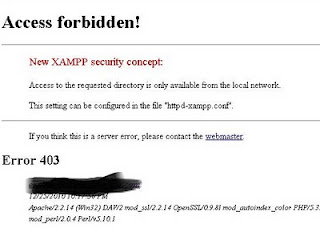
ေနာက္တစ္ဆင့္အေနနဲ႕httpd-xamp.conf ဆိုတဲ့ဖိုင္ကိုသြားျပီး ျပဳျပင္ရမွာပါ ….အဲဒီကိုသြားရန္  Drive:\xampp\apache\conf\extra အဲဒီလို path အတိုင္းသြားႏိုင္ပါတယ္.. အဲဒီကိုေရာက္ရင္ Deny from all ကိုရွာျပီးျဖတ္ျပစ္လိုက္ပါ.ျပီးရင္ Ctrl+s ကိုႏွပ္ျပီး ေဆ့လိုက္ပါ…..။ေအာက္မွာပံုေလးနဲ႕ေဖာ္ျပထားတယ္……။


အဲျပီးရင္ သင့္ phishing လုပ္မယ့္ဖိုင္ေတြကို drive:\xampp\htdocs စတဲ့ path အတိုင္းသြားလိုက္ျပီးေတာ့ ေနရာခ်လိုက္…ေျပာခ်င္တာကအဲဒီမွာသြားထည့္လိုက္ေပါ့ဗ်ာ..။
အဲသင့္ဖိုင္ေတြ (သိဳ႕) သင့္ phishing page ေတြ ကိုဘယ္လိုျပန္ၾကည့္ရမလဲဆိုေတာ့http://localhost/anything.html  or http://127.0.0.1/anything.html စတဲ့အတိုင္းျဖစ္ပါတယ္….အဆိုပါလင့္ႏွစ္ခုဟာ သင့္စက္ထဲမွာပဲအလုပ္လုပ္မွာပါ…..internet ေပၚမွာစမ္းသပ္ခ်င္တယ္ဆိုရင္
http://xxx.xxx.xxx.xxx/anything.html အဲဒီလိုမ်ိဳး ျပန္ၾကည့္ႏိုင္ပါတယ္…..။ xxx.xxx.xxx.xxx ဆိုတာ သင့္ public IP ျဖစ္ပါတယ္…..။
ကၽြန္ေတာ္တို႕ ခုလို  host ထိုင္ျခင္းကို ဆက္မလုပ္ခ်င္ဘူးဆိုရင္ control panel ထဲမွာ ၀င္ေရာက္ျပဳျပင္ႏိုင္ပါတယ္……..။
Filezilla, MySql စတဲ့ function မ်ားပါ၀င္တာေၾကာင့္ မိမိစိတ္တိုင္းက်မိမိလုပ္ႏိုင္ပါတယ္…….ေနာက္ျပီး….no-ip.com လိုဟာမ်ိဳးကို ကိုယ္ညဏ္ရိွသလို အသံုးခ်ႏိုင္ပါတယ္….

ကဲ hsot sever ေတာ့တိုင္ျပီးသြားပါျပီ ေနာက္တံုးအဆင့္ကေတာ့ Modify victim’s host file ျဖစ္ပါတယ္….သာေကာင္းေတြဆီက host ဖိုင္ေတြကို ျပဳျပင္ရမွာပါ……။နည္းႏွစ္နည္းရိွပါတယ္….။တစ္ခုက script ေရးျပီးေတာ့ overwrite လုပ္တာ ေနာက္တစ္ခုက online ေပၚမွာ ျဖန္႕ေ၀တာ…….။Script ေရးတာကလြယ္ပါတယ္…..ေအာက္ေဖၚျပပါ code ေတြကို ကူးျပီးေတာ့ .bat နဲ႕ ေဆံလိုက္ျပီး မိမိသားေကာင္ရဲ႕စက္ထဲမွာ run လိုက္ရံုပါ ပဲ။

echo xxx.xxx.xxx.xxx. www.watever.com >> C:\windows\system32\drivers\etc\hosts
echo xxx.xxx.xxx.xxx watever.com >> C:\windows\system32\drivers\etc\hosts
 
 
ဒီေနရာမွာ xxx.xxx.xxx.xxx ဆိုတာ ထံုးစံအတိုင္း မိမိ public Ip ျဖစ္ပါတယ္…….။
ေနာက္တစ္ခုကေတာ့ online ေပၚမွာျဖန္႕ေ၀ျခင္းပါ………။winrar ကိုသံုးမွာပါ…..။အဲဒီထဲက SFX Function ကိုသံုးမွာျဖစ္ပါတယ္……။
အရင္ဆံုးအေနနဲ႕ host  file တစ္ခုကို အရင္ဆံုး download ဆြဲလိုက္ပါ…..။
ျပီးရင္ အဲဒီ့ host ဖိုင္ကို မိမိ public Ip ေတြထည့္ျပီးေျပာင္းလိုက္ပါ…….။


xxx.xxx.xxx.xxx ဆိုတာထံုးစံအတိုင္း သင့္ public Ip ျဖစ္ပါတယ္…….။ကဲ အဲဒီလိုသင့္ host ဖိုင္ကိုျပဳျပင္ေျပာင္းလဲျပီးျပီ ဆိုရင္ rar ဖိုင္လုပ္လိုက္ရေအာင္.. ..။
ပထမဆံုး အေနနဲ႕ ေအာက္ေဖာ္ျပပါပံုကေတာ့ rar ဖိုင္ျပဳလုပ္ျခင္းျဖစ္ပါတယ္……။


ဒုတိယအဆင့္အေနနဲ႕ create SFX archive ကိုေရြးပါ……။


အဲျပီးရင္အထက္ကအတိုင္း Advanced ထဲသြားလိုက္ျပီးရင္ SFX options ကိုကလစ္လိုက္…..ေအာက္ပါပံုအတိုင္း Box တစ္ခုက်လာလိမ့္မယ္……။


ကၽြန္ေတာ္အရင္အပိုင္ တစ္တုန္းကေျပာခဲ့ပါတယ္……host file ဆိုတာ C:\Windows\System32\drivers\etc\host\ အဲဒီလို path အတိုင္းရိွပါတယ္…….။ဒီလိုဆိုရင္ ကၽြန္ေတာ္တို႕ သားေကာင္ရဲ႕ host file အေပၚမွာ ကၽြန္ေတာ္တို႕ ရဲ႕ host file ကို overwrite ျဖစ္ေအာင္….တစ္ခါတည္းးး…….extract လုပ္ရင္ဖြင့္ခ်မယ့္ path ကိုထည့္သြင္းေပးရမွာပါ……..။ဒီလိုလုပ္ျခင္းျဖင့္ သားေကာင္ဟာ……ခု ကၽြန္ ေတာ္တို႕လုပ္ထားတဲ့ rar ဖိုင္ကို extract လုပ္လိုက္တာနဲ႕ တစ္ခါတည္း…..သူ႕ host file မွာ overwrite လုပ္ျပီးသြားျဖစ္သြားလိမ့္မယ္…။


ျပီးရင္ Modes ထဲသြားျပီးေတာ့ Hide all ကိုေရြးလိုက္ပါ…စိတ္ခ်ရေအာင္လို႕ေလ…..။


ေနာက္ဆံုးလုပ္ေဆာင္ခ်က္အေနနဲ႕ အထက္ေဖၚျပပါပံုအတိုင္း…….Update ထဲကိုသြားျပီး ေဖာ္ျပပါအတိုင္ေရြးလိုက္ပါဦး…..။
ဒီအဆင့္ျပီးရင္ ျပီးျပည့္စံုတဲ့ rar ဖိုင္ေလးရပါျပီ……..။ဒါေလးကို ကိုယ့္သားေကာင္ေတြအေနနဲ႕ extract လုပ္ျပီးဖြင့္ခ်ဖို႕ပဲလိုပါတယ္…….။ဒီနည္းကို ကိုယ္ညဏ္ရိွသေလာက္တျခားေနရာေတြမွာလက္ေတြ႕စမ္းသပ္ႏိုင္ပါတယ္…….။ဥပမာ RAT လိုဟာမ်ိဳး႕ ျဖန္႕တာေပါ့…….။
ကို္ယ္လုပ္ျပီးသား ဒီ rar ဖိုင္ကို social network (facebook) လိုေနရာမ်ိဳးေတြမွာ က်ယ္ျပန္႕စြာျဖန္႕ေ၀ႏိုင္ပါတယ္………။
ကၽြန္ေတာ္ကေတာ့ serial number လိုလို ဘာလိုလို ေပါ့ လဲလိုမ်ိဳးျဖန္႕တာကပိုေကာင္းမယ္ထင္တာပဲ…..။
SE ေပါ့ ယံုေအာင္လုပ္ျပီေ၀ေပးလိုက္…..ဒီနည္းေလးကေတာ္ေတာ္မိုက္တယ္…..ဗ်….။
တကယ္ေတာ့ကၽြန္ေတာ္လဲေလ့လာဆဲလူတစ္ေယာက္ပါ……ဒါေၾကာင့္ဒီပိုစ့္မွာ အမွားတစ္ခုခု ပါသြားခဲ့ရင္ၾကိဳတင္ေတာင္းပန္ပါတယ္……။
Desktop phishing part 2 ကေတာ့ဒီမွာတင္ျပီးပါျပီ…….။
ေနာက္လဲၾကိဳးစားပါဦးမည္……။
 

posted by Me
You also see in here
Read More ->>

Saturday, July 14, 2012

Desktop Phishing Part I : Introduction & Attacking Theory


Introduction

ကၽြန္ေတာ္တို႕ႏိုင္ငံမွာရိွတဲ့ လူမ်ားအေနနဲ႕ Phishing method ကိုအေတာ္မ်ားမ်ားသိရိွၾကမယ္လို႕ယူဆပါတယ္….။ကၽြန္ေတာ္ကို္ယ္တိုင္လဲ Tutorial ေတြေရးခဲ့ဘူးပါတယ္…။ဒါေပမယ့္လူတိုင္းသိၾကတာတစ္ခုကေတာ့ Phishing ကို method တစ္မ်ိဳးအေနနဲ႕သာသိရိွခဲ့ ၾက ပါတယ္…။Phishing ဆိုတဲ့ေနရာမွာ method ေပါင္းအမ်ိဳးခြဲ မ်ားစြာရိွ ေသးတယ္ဆိုတာ ကို သိရိွသူေတာ္ေတာ္နည္းပါတယ္…။ (မွတ္ခ်က္။   ။ေနာက္ ၾကမွပိုစ့္တစ္ပုဒ္အေနနဲ႕ေရးေပးပါ့မယ္)……….။ ေနာက္ျပီးေတာ့ Phishing ကိုလူေတာ္ေတာ္မ်ားမ်ားက အထင္ေသးတတ္ၾကပါေသးတယ္..။ ေနာက္ျပီးေတာ့ phishing ဆိုတာကို နည္းနည္းေတာ့ထပ္ေျပရပါလိမ့္မယ္…။ Phishing ဆိုတာ…Hacker ေတြဟာ Duplicate page လို႕ေခၚတဲ့ အစစ္အတိုင္း ပြားယူထားေသာ (မိတၱဴ) web စာမ်က္ႏွာမ်ားကို ျပဳလုပ္ျပီး သာေကာင္မ်ားရဲ႕ အခ်က္အလက္ (password) မ်ားကို လိမ္လည္လွည့္ ျဖား ယူေဆာင္ျခင္း ျဖစ္ပါတယ္…။ ဒါေပမယ့္ ဒီပိုစ့္မွာအေျခခံသေဘာတရာေတြကို ရွင္းျပမေနေတာ့ပဲ…….method တစ္ခုျဖစ္တဲ့ Desktop phishing အ ေၾကာင္းကိုပဲရွင္းလင္ေရးသာသြားမွာပါ..။

အရင္က အေျခခံ phishing method သေဘာတရားေတြအရ ကၽြန္ေတာ္ တို႕ဟာမိမိ သားေကာင္ရဲ႕ Password ေတြရဖို႕ web hosting တစ္ခုျပဳ လုပ္ျပီးရင္ဖိုင္ေတြတင္ ျပီးရင္ မိမိရဲ႕ duplicate page ဗတြကို သားေကာင္ေတြဆီကို ေရာက္ေအာင္တစ္နည္းနည္းျဖင့္ ပို႕လြတ္ရပါတယ္…။ ဒီလိုနဲ႕ သားေကာင္ေတြဆီကေန အယုံ သြင္ျဖားေယာင္းျပီးေတာ့ Data ေတြကို လိမ္လည္ ရယူခဲ့ၾကပါတယ္…။ ဒါေပမယ္ဒီနည္းလမ္းဟာ အေျခံခံ ဗဟုသုတ ရိွတဲ့သားေကာင္ေတြ ေတာင္မွ အလြယ္တကူ ရိပ္မိ သိရိွႏိုင္ပါတယ္….။ အဲေနာက္ပိုင္းမွာေတာ့ hacker ေတြဟာသူတို႕ URL ေတြကို မရိပ္မိေအာင္ လို႕ URL  shortener ေတြကို အသံုးျပဳလာၾကပါတယ္…။ဘယ္လိုပဲ ေဖ်ာက္ဖ်က္ လိမ္ညာေပမယ္ သားေကာင္ အနည္းစု ကိုသာ လွည့္ျဖားႏိုင္ ခဲ့ ၾက ပါတယ္…။ဒီလိုနဲ႕ နည္းလမ္းတစ္ခ်ိဳ႕ ကိုထြင္ ၾကရင္းနဲ႕ Desktop phishing ဆိုတာေပၚေပါက္လာပါတယ္…….။

What is Desktop Phishing?

Desktop phishing ဆိုတာဟာ အလြယ္တကူေျပာရမယ္ဆိုရင္ သားေကာင္ေတြဆီ ကို phishing page  link ေတြကို တိုက္ရိုက္ေပး ပို႕ျခင္းမရိွပဲ နဲ႕ ထိုလင့္ေတြကို သားေကာင္ေတြရဲ႕ စက္ထဲမွာပဲ ၀င္ေရာက္ေနရာယူႏိုင္ေအာင္ စီစဥ္ ေဆာင္ရြက္ ေပးျခင္းျဖစ္ပါတယ္…။နည္းလမ္းေတြကေတာ့ အမ်ိဳးမ်ိဳးရိွပါတယ္……အဓိက ကလိုတာေတာ့ ျဖတ္ထိုးညဏ္လို႕ ပဲ ေျပာျခင္ပါတယ္…..။အလြယ္ ဆံုးနည္းလမ္းကေတာ့ မိမိ duplicate page link ကို Browser ရဲ႕ home page မွာ၀င္ေျပာင္းထားလိုက္ရုံပါပဲ……..။သားေကာင္ဟာ Browser ကိုဖြင့္လိုက္တာနဲ႕ တန္းျပီးေတာ့ flake login page ကို တန္းေရာက္သြားမွာျဖစ္ပါတယ္….။ဥပမာ facebook page အတုလိုမ်ိဳးေပါ့…….။ဒါေပမယ့္လဲဒီနည္းက LAN area ထဲမွာပဲေကာင္းပါတယ္…။ အင္တာနက္ကဖီးလိုေနရာမ်ိဳးမွာေပါ့…..။ကို္ယ္သြားသံုးရင္းနဲ႕ flake pageခ်န္ခဲ့ေပါ့…..။ဒီနည္းကလဲသိပ္မထူးျခားပါဘူး…..ရိုးလြန္းပါတယ္…။ ေနာက္တစ္နည္းကေတာ့ host file ကိုေျပာင္းလဲ ျပင္ဆင္ ျခင္းပါ..။ဒီေနရာမွာလဲ Local attack နဲ႕ online attack လို႕ ခြဲျခားထားပါ့မယ္……..။

Host file replacing method

ဒီအမ်ိဳးအစားကေတာ့ Desktop phishing အမ်ိဳးအစားျဖစ္ျပီးေတာ့ window directory ထဲမွာရိွတဲ့ host file ထဲက text အခ်ိဳ႕ကို ေျပာင္းလဲ ျပင္ဆင္ျခင္းျဖစ္ပါတယ္……..။ေျပာရမယ္ဆိုရင္သားေကာင္ေတြဟာ အစစ္အမွန္ website ကိုသြားေပမယ့္လဲ လိုအပ္တဲ့ ေနရာကို မေရာက္ရွိ ပဲ hacker ေတြရဲ႕ duplicate page ေတြဆီကို တိုက္ရိုက္ေရာက္ရိွ ေအာင္ျပဳလုပ္ျခင္းပဲျဖစ္ပါတယ္…..။ပိုမိုနားလည္ေအာင္ ပံုႏွင့္တကြ ေဖာ္ျပေပးလိုက္ပါတယ္……။ေအာက္ေဖာ္ျပ ပါပံုေလးကေတာ့ သာမန္ phishing method နဲ႕ Desktop phishing method တို႕ ကြာ ျခားပံုေလးပဲျဖစ္ပါတယ္..။


Step to Perform Desktop Phishing

Necessaries

  1. Xampp (Download)
  2. Wnirar
  3. notepad or notepad++
  4. flake login page
  5. your iq

What is host file?

host file ဆိုတာဟာ ဖိုင္တစ္ခုျဖစ္ပါတယ္…..ကဲေအးေရာ….။ဘယ္မွာရိွလဲဆိုတာ ကေတာ့ C:\Windows\System32\drivers\etc\ အဲဒီလို သြားလိုက္ရင္ ေတြ႕ႏိုင္ပါတယ္….(မွတ္ခ်က္။   ။ကၽြန္ေတာ္ XP နဲ႕ပဲအသံုးျပဳေနျခင္းျဖစ္ပါတယ္…) ။သူကဘာလုပ္ေပးလဲ ဆိုေတာ့ ကၽြန္ေတာ္တို႕ ၀င္ ေရာက္ၾကည့္ရႈထားတဲ့ဆိုက္ေတြ ရဲ႕ Ip address နဲ႕ Domain name ေတြကိုမွတ္ထားပါတယ္…။လိုအပ္သလိုလဲေျပာင္းလဲလို႕ရပါတယ္…..။ အရွင္းဆံုး ေျပာရမယ္ဆိုရင္ ကၽြန္ေတာ္တို႕ရိုက္လိုက္တဲ့ Web လိပ္စာေတြကို IP နဲ႕ check ျပီးေတာ့ အဲဒါနဲ႕  ျပန္လည္ဆက္သြယ္ျပီး ျပန္လည္ခ်ျပ ေဖာ္ျပေပးတာျဖစ္ပါတယ္……။နဲနဲရႈပ္သြားတယ္ဆိုရင္လဲဒီလိုပဲမွတ္ထားေပးပါ…….။ေနာက္ေတာ့ မွ လုပ္ရင္းကိုင္ရင္ နားလည္သြားပါလိမ့္မယ္……။ဒီေလာက္ပဲရွင္းျပခ်င္ပါတယ္……တကယ္ရွင္းျပရရင္ေတာ့ ေတာ္ေတာ္ေလးက ပိုစ့္ကရွည္သြံားပါ လိမ့္မယ္….ဖတ္တဲ့သူေတြလဲ ျပင္ကုန္ၾကမွာေပါ့…..ဟီးဟီး။

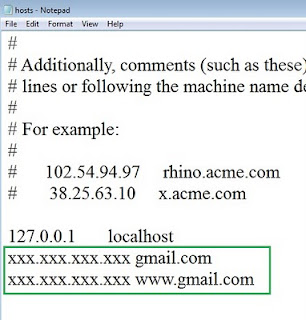
အဲဒီ host ဖိုင္ေလးကိုေလ့လာလိုက္ၾကရေအာင္…။ကၽြန္ေတာ့္တို႕ အေနနဲ႕ window မွာပါတဲ့ notepad နဲ႕လဲ edit လုပ္လို႕ရသလို notepad++ ကိုလဲသံုးႏိုင္ပါေသးတယ္….။ၾကိဳက္တာနဲ႕ လုပ္ေပါ့ ….။ကၽြန္ေတာ္ကေတာ့ အဲဒီဖိုင္ေလးကို notepad ကိုပဲသံုးျပီးေတာ့ဖြင့္လိုက္ပါတယ္…။ျပီးေတာ့ ကၽြန္ေတာ္ဟာ Ip address တစ္ခုကိုျဖည့္လိုက္ျပီးေတာ့ သူနဲ႕သူတြဲ အလုပ္လုပ္မယ့္ URL ကိုျဖည့္လိုက္ပါတယ္…။ဒါဆိုရင္ေတာ့ သင္တစ္ခုေတာ့နား လာ္သြားပါလိမ့္မယ္……။ေအာက္ေဖာ္ျပပါ ပံုေလးကိုၾကည့္လိုက္ပါ….။ ကၽြန္ေတာ္ျပထားတဲ့ဥပမာ အတိုင္း www.anywebsite.com ကိုအလည္ သြားတဲ့အခါ သူ႕ရဲ႕ Ip address ကိုပါပူးတြဲမွတ္ေပးပါတယ္……….။


What is Attack?

ကၽြန္ေတာ္တို႕ အေနနဲ႕ web host ေတြကိုသံုးတဲ့အခါ ဥပမာ 110mb.com,ripway လိုဟာမ်ိဳးေပါ့……။ IP address ကိုေထာက္ပံမေပးပါဘူး…။
သူကသင့္ ဆိုက္ကိုဒါမ်ိဳးေထာက္ပံေပးပါတယ္…www.anything.110mb.com ။ဒါေၾကာင့္ ကၽြန္ေတာ့္တို႕ဟာ ကၽြန္ေတာ္တို႕ computer ကို phishing page ကို  host ထားဖို႕ sever အျဖစ္ေျပာင္းဖို႕လိုအပ္ပါတယ္…..။ဒါကိုလို ဘယ္လို attack လုပ္မလဲဆိုရင္ ေအာက္ကပံုေလးကိုၾကည့္ လိုက္ပါ….။တစ္ခ်ိဳ႕ online host site ေတြ ip ေပးသလားဆိုတာကၽြန္ေတာ္ေတာ့ မေတြ႕ ဘူးေသးဘူး…..။ရိွခ်င္လဲရိွလိမ့္ပါမယ္…။


 ကၽြန္ေတာ္တို႕ အထက္ကပံုေလးကို ၾကည့္လိုက္ပါ…….။ xxx.xxx.xxx.xxx ဆိုတာက ခုနက phishing page ကို host လုပ္ထားတဲ့ ip address ျဖစ္ပါတယ္…။ host file ထဲမွာျပန္ျပင္ထားတာပါ…..။သားေကာင္ေတြဟာ www.gmail.com ကိုသြားေပမယ့္လဲ သင္ သင့္ စက္ထဲမွာ host လုပ္ထားတဲ့ ip ဆီကိုပဲသြားမွာျဖစ္ပါတယ္…..ေျပာရရင္ သင့္ စက္ထဲမွာ host လုပ္ထားတဲ့ phishing page ဆီကိုပဲေရာက္သြားမွာျဖစ္ပါတယ္.. ဒါေၾကာင့္သင့္ စက္ထဲမွာ websever ျပဳလုပ္ျပီး webpage ေတြကို host ျပဳလုပ္ထားဖို႕လိုပါတယ္….။အဲဒီလိုလုပ္ ဖို႕ Xampp ကိုသံုးရပါမယ္…။

part 2 ေမွ်ာ္
posted by me
You also see Here
Read More ->>

Monday, July 2, 2012

Kevin Mitnick - The Art of Intrusion(ebook)


social engineering ရဲ႕ ဖခင္ၾကီးလို႕ေျပာရမယ့္ Kevin Mitnick ေရးသားတဲ့စာအုပ္ျဖစ္ပါတယ္....။
အလကားရေအာင္ရွာေပးထားတာ..ပံုမွန္ဆို၀ယ္ဖတ္ရမွာ ဖတ္ေစျခင္လို႕ပါ.......။ကၽြန္ေတာ္တို႕ဆီမွာက
ေလ့လာတယ္ဆိုရင္အခက္ အခဲအမ်ားဆံုးက ဘာသာစကားပဲဗ်....။ကၽြန္ေတာ္က ေတာ့ English စာအုပ္
ေတြကို အခ်ိန္ေပးျပီးေတာ့ဖတ္ျဖစ္တယ္...။ဘာသာစကားမတူညီမႈကေၾကာက္စရာမဟုတ္ပါဘူးးး...
တကယ္ေၾကာက္စရာေကာင္းတာက ပ်င္းေနတဲ့လူ႕စိတ္၊ အေခ်ာင္ခိုခ်င္တဲ့စိတ္ျဖစ္ပါတယ္...။
လိုခ်င္ရင္ ေအာက္ကလင့္ကေနေဒါင္းလိုက္ပါ.....။

Download
Read More ->>

Deeping in Social Engineering

Introduction

Social engineering ကို တစ္နည္းအားျဖင့္ Hacking into the human mind ဒါမွမဟုတ္ an act of  psychological manipulation လို႕အဓိပၸါယ္ ဖြင့္ဆိုႏိုင္ပါတယ္…..။ တနည္းအားျဖင့္ လူ႕စိတ္ကိုထိုးေဖါက္၀င္ေရာက္ျခင္း….ဒါမွမဟုတ္…လူ႕စိတ္ကိုၾကိဳးကိုင္ လွည့္စားေစခိုင္းျခင္း လို႕ ဘာသာျပန္ဆိုႏိုင္ပါတယ္…။ ဒါေပမယ့္ Social Engineering ( အတိုေခါက္ SE ) မွာေနာက္ထပ္ အနက္ အဓိပါယ္ျပန္ဆိုမႈေပါင္းမ်ားစြားဆက္လက္  ျပန္ဆိုႏိုင္ျပီး ….လြတ္လပ္စြာ အဓိပၸါယ္ဖြင့္ဆိုႏိုင္ေသာ အတတ္ပညာတစ္ခုျဖစ္ပါတယ္…..။ က်ယ္ျပန္႕ေသာ၊နက္ရိွင္းေသာ၊အေတြးအေခၚ စိတ္ပညာဆိုင္ရာ Theory မ်ားအျပင္..၊နက္ရိွင္းစြာစဥ္းစားၾကံ ဆျခင္း စေသာ လမ္း စဥ္ေပါင္းမ်ားစြာကို လည္းေတြ႕ရွိႏိုင္ပါေသးတယ္…….။ အဓိ ကအခ်က္ကို ဆိုရလွ်င္ျဖင့္ (SE) သည္ လူ႕စိတ္ကိုထိုးထြင္း၀င္ေရာက္ျခင္း ၊သူတပါး၏  ယံုၾကည္မႈကိုရယူသိမ္းပိုက္ျခင္း….၊လိမ္ညာျခင္း ၊အေယာင္ေဆာင္ျခင္း…၊ အတုလုပ္ျခင္းမ်ားအျပင္….၊ မိမိကိုယ္ မိမိ Master Mind တစ္ေယာက္ျဖစ္ ေအာင္ေလ့က်င့္သင္ယူျခင္း……စသည့္တို႕အျပင္ နည္းပညာပိုင္း ကိုပါေလ့လာျခင္း…စသည္တို႕ပါ၀င္ပါတယ္……..။ တစ္ခ်ိဳ႕ကေတာ့ (SE) ကို စိတၱဇ ဆန္တယ္လို႕လဲေျပာၾကသလို…၊ တစ္ခ်ိဳ႕ ကေတာ့ ညစ္ညမ္းမႈတစ္ရပ္လို႕ေတာင္ သမုတ္ၾကပါတယ္…..။ဒါအျပင္ လူတစ္ခ်ိဳ႕ က hacking course တစ္ခုလို႕ေတာင္ ထည့္သြင္းစဥ္းစားျခင္းမရိွၾကပါဘူး….။အထူးသျဖင့္ ကၽြန္ေတာ္တို႕ႏိုင္ငံက လူေတာ္ေတာ္မ်ားမ်ား ကဟာ (SE) ဆိုတာကိုမသိေသးတဲ့သူေတြအမ်ားၾကီးပါ….။ကၽြန္ေတာ့္အေနနဲ႕ေတာ့ Ghost Area မွာ (SE) ကို ေဆာင္းပါးမ်ားအျပင္ ၊အေတြးအေခၚမ်ား၊ ကၽြမ္းက်င္သူပညာရွင္းမ်ား၏ Profile မ်ား ၊Tutorial မ်ား ၊ (SE) ၏စိတ္ပညာပိုင္းဆိုင္ရာ Theory မ်ား ကိုပါတင္ျပေပးသြားမွာပါ….။ တကယ္တမ္းေတာ့ (SE) ဆိုတာ လက္ဆုပ္လက္ကိုင္ ျပလို႕မရတဲ့အျပင္…၊Xploit မရိွ…Defense system မရိွပါဘူး…။ တိုက္ခိုက္ခံရသူ သာေကာင္ေတြအေနနဲ႕ Firewall မရိွ Anti software ေတြမရိွ ဘာနဲ႕ကာကြယ္မလဲ….။လူအသိညဏ္ကို လူ႕အသိညဏ္နဲ႕ပဲ ကာကြယ္ႏိုင္ပါတယ္……။စစ္တမ္းေတြအရဆို တကယ္ထူး ခၽြန္တဲ့ social engineer တစ္ေယာက္ဟာ….သာေကာင္းဆီက အခ်က္အလက္ေတြရဖို႕ 80% ေသခ်ာတယ္လို႕ဆိုထားပါတယ္……..။ေလၾကီးတာမဟုတ္ပါဘူး…… (There is no patch to Human stupidity) လူတစ္ေယာက္၏ ညံ့ျဖင္းမႈသည္ ဘာႏွင့္မွ အစားထိုးလို႕မရတဲ့…..။လူတိုင္းက ေတာ့ သူဘာသာသူ ရူးေနၾကတာခ်ည္းပဲ …….။

 A Tutorial For Beginner

Theory ေတြခ်ည္းမ်ားေနမွာ ဆိုးလို႕…..ကၽြန္ေတာ္တို႕လိုေလ့လာဆဲလူေတြအတြက္ ကၽြန္ေတာ့္ရဲ႕ ပထမဆံုးေသာ (SE) tutorial ေလးစေရးလိုက္ တယ္….။ေနာက္ေတာ့မွ Theory ပိုင္းေတြဆက္ေရးသြားမယ္ေလ….ခ်က္ခ်င္းၾကီးဆိုရင္ပ်င္းစရာေကာင္းမွာဆိုးလို႕။လိုအပ္ခ်က္ေတြကေတာ့  
  1. Gtalk, Yahoo messenger တစ္ခုခု
  2. RAT,Trojan
  3. Crypter,Binder
  4. Brain.exe
  စစခ်င္းေတာ့ Gtalk လိုေနရာမ်ိဳးမွာသူမ်ားကို ခိုင္းစားႏိုင္ေအာင္ေလ့က်င့္ေနရပါတယ္….။အတည္ေျပာတာပါ…အလကားေနရင္း google အေကာင့္ ေတြလုပ္ခိုင္းေနတာမ်ိဳးတို႕ သူမ်ားဆီက အခ်က္အလက္ေတြေတာင္းေနတာမ်ိဳးတို႕ေပါ့….။ဥပမာ ကိုယ့္သားေကာင္ရဲ႕ စက္ထဲမွာ ဘာေတြသံုးထားလဲ virus update ေတြမွန္မွန္လုပ္ရဲ႕လား….Deepfreeze လိုေဆာ့၀ဲမ်ိဳးသံုးထားသလား…..။ေနာက္ျပီးေတာ့သူ႕ရဲ႕ အသိပညာ…ကို လဲစမ္းသပ္ထားရပါတယ္…။ဥပမာ security ပိုင္းကိုဘယ္ေလာက္အထိသိထားလဲေပါ့….။ကၽြန္ေတာ္ဆိုအလကားေနရင္း ေဆာ္နာမည္နဲ႕ အေကာင့္ တစ္ခုလုပ္ျပီးေတာ့လိုအပ္သလိုခိုင္းခ်င္တိုင္ ခိုင္းစားေနတာၾကာေပါ့…….။ဟုတ္တယ္ေလအားနည္းခ်က္ဆိုတာလူတိုင္းမွာရိွၾကတာခ်ည္းပဲ….တစ္ခ်ိဳ႕ ကသနားလို႕ကူညီခ်င္တယ္….တစ္ခ်ိဳ႕က တဏွာရူးျပီးေတာ့ကူညီခ်င္တယ္……တစ္ခ်ိဳ႕ ကေတာ့၀ါသနာအရ ကိုက ကူညီခ်င္တဲ့စိတ္ရိွၾကတယ္…..၊ တစ္ခ်ိဳ႕ ကေတာ့နံမည္ရခ်င္လို႕ကူညီခ်င္တယ္ …….၊တစ္ခ်ိဳ႕ကလဲ အက်ိဳးလို လို႕ေညာင္ေရသြန္းၾကတယ္…..ဘယ္လိုပဲျဖစ္ျဖစ္ ကုညီခ်င္စိတ္ဟာ အားနည္းခ်က္တစ္ခုျဖစ္ျပီးေတာ့ ေနာက္ကြယ္ကေန ၾကိဳးကိုင္လို႕ အေကာင္းဆံုး အခ်က္တစ္ခ်က္ျဖစ္တယ္ ဆိုတာ….ေဖါေကာင္းတုန္း ေဖါထား လိုက္ပါတယ္……..။ ခုေတာ့ကၽြန္ေတာ္ေတြး ေခၚထားတဲ့ ၾကိဳးကိုင္နည္းေလးတစ္ခုကို တင္ျပေပးသြားမယ္ေလ……။Tutorial ကခုမွစတာ အေပၚကဟာေတြက အခြင့္သာ တုန္း ေဖါထားတာ……။နည္းလမ္းေလးကေတာ့ Attacker တစ္ေယာက္အေနနဲ႕ ၾကားခံနယ္ ႏွစ္ေယာက္ကေနျပီးေတာ့ အခ်က္အလက္ေတြ ကို ညွစ္ ယူတာျဖစ္ပါတယ္….။ေငြညွစ္ႏိုင္သလို တျခားေတြရာေတြမွာလဲသံုးႏိုင္ပါတယ္……ကၽြန္ေတာ္ကေတာ့ ဗ်ဴဟာအေနနဲ႕သာတင္ျပႏိုင္မွာျဖစ္ျပီးကိုယ့္ ဘာသာကိုယ္ လိုအပ္သလို ခ်ဲ႕ကာေတြးေခၚစဥ္းစာႏိုင္မွာျဖစ္ပါတယ္…….။အေကာင္းဆံုးကေတာ့ SE ဆိုတာကိုယ္ပိုင္စဥ္းစားမႈကို အသံုးခ်တာက အေကာင္းဆံုးျဖစ္ပါလိမ့္မယ္…..။ကဲစလိုက္ရေအာင္ဗ်ာ…..ေအာက္မွပံုေလးေပးထားပါတယ္……။


အညႊန္းခ်က္မ်ား..။    
V=သားေကာင္
H=Attacker
A,B=ၾကားခံမ်ား
Red line=ဆက္သြယ္မႈမ်ား
Blue line=သတင္းအခ်က္အလက္မ်ားစုေဆာင္းမႈ  
Green line=ၾကိဳးကိုင္မႈ
Black line=Target Information   

နည္းဗ်ဴဟာကေတာ့ဒီေလာက္ပါပဲ……။ဒီအေပၚအေျခခံျပီးေတာ့အမ်ိဳးမ်ိဳး လွည့္ပတ္သံုးလို႕ရပါတယ္…..။ဒါေပမယ့္သံုးပံုသံုးနည္းကေတာ့ ကြာပါလိမ့္ မယ္….။ကၽြန္ေတာ္ဒီအတိုင္းသံုးခဲ့ဘူးပါတယ္…..။ကၽြန္ေတာ့္မွာ google အေကာင့္ႏွစ္ခုရိွပါတယ္….ေဆာ္နာမည္နဲ႕အေကာင့္ေပါ့….။Target ကို လိုက္ေတာ့ တဏွာအားေကာင္းတဲ့အေကာင္ ကၽြန္ေတာ္က အထက္ကပံုအတိုင္း ကၽြန္ေတာ္အေကာင့္ႏွစ္ခုကို control လုပ္ျပီး target ကို ခ်ိတ္လိုက္ ပါတယ္…။ ဒီေနရာမွာ  H ကကၽြန္ေတာ္၊ Aနဲ႕ B က ကၽြန္ေတာ္ထိန္းခ်ဳပ္ထားတဲ့အေကာင့္ႏွစ္ခု ၊ V ကကၽြန္ေတာ္ရယူခဲ့တဲ့ Target ျဖစ္ပါတယ္….။ပံုမွ ျပထားတဲ့အတိုင္း သားေကာင္နဲ႕ ကၽြန္ေတာ္က တိုက္ရိုက္တိေတြ႕ျခင္းမရိွပဲနဲ႕ A နဲ႕ B လိုၾကားခံေတြထားလိုက္ပါတယ္… အေကာင့္အတုေတြေပါ့…။အဲဒါေၾကာင့္ ကၽြန္ေတာ္အေကာင့္ေတြအမ်ားၾကီး လုပ္ထားတာ လိုရင္လိုသလိုထုတ္သံုးတယ္…သူ႕ေနရာနဲ႕သူေပါ့…။ဒီ ဆက္သြယ္မႈကိုပံုမွာ လိုင္းအနီနဲ႕ျပထားတယ္….။ ေနာက္ျပီးကၽြန္ေတာ္က ကၽြန္ေတာ့္ ၾကားခံေတြကို ကာရိုက္တာႏွစ္မ်ိုးသံုးထားတာ…တစ္ေယာက္ကရိုးတယ္ေအးတယ္.  ..ေဒါသၾကီးတယ္….။တစ္ေယာက္က Sexy ဆန္တယ္…ခပ္မိုက္မိုက္ပံုစံ ….ေလးပါ…။ ဇာတ္ကားရိုက္ေနတာမဟုတ္ပါ လက္ေတြ႕လုပ္ေနျခင္းျဖစ္ပါတယ္….။တစ္ခုေျပာခ်င္တာက ကၽြန္ေတာ့္ၾကားခံနယ္ အေကာင့္ profile ပံုေလးေတြကိုတစ္ခ်က္တည့္ ေျပာခ်င္တာပါ ။ သံုးခ်င္သလိုမသံုးပါဘူး..ျမန္မာမိန္းကေလးပံုလဲျဖစ္ရမယ္….နာမည္ၾကီး မင္းသမီးပံုေတြလဲ မဟုတ္ေစပါဘူး သဘာ၀က်တဲ့ ပံုေတြကို ေသခ်ာေရြးခဲ့ တာပါ….။အေကာင္းဆံုးရယူႏိုင္မယ့္ေနရာကေတာ့ facebook လိုေနရာမ်ိဳးျဖစ္ပါလိမ့္မယ္…….။ေနာက္ျပီးအေျပာအဆိုေတြကို သဘာ၀က်က် ေျပာဆိုဆက္ဆံ မႈေတြပဲ ျပဳလုပ္ခဲ့တာျဖစ္ပါတယ္….(SE)မွာလက္ေတြက်ဖို႕ အေရးၾကီးပါတယ္……..ကိုယ္ကလက္ေတြ႕မက်ရင္ ကိုယ့္သားေကာင္းကလဲ လက္ေတြ႕ က်က် information ေတြေပးမွာမဟုတ္ပါ…..။ ဇာတ္လမ္းကိုျပန္စလိုက္ရေအာင္…ဒီလိုဗ်ာ ကၽြန္ေတာ့္ၾကားခံႏွစ္ေယာက္ကို အဲဒီ Target နဲ႕ ညိသြားေအာင္ဇာတ္ကြက္ရိုက္ေပးလိုက္တယ္….။ေနာက္ တဆင့္အေနနဲ႕ အျပာေရာင္လိုင္းအတိုင္း သူ႕ဆီက အခ်က္အလက္ေတြ အညီွအေဟာက္ေတြကိုယူလိုက္တယ္…..။ဘယ္ကာရိုက္တာနဲ႕ လိုက္ဖက္လဲ လို႕ဆိုရင္ …..ကာရိုက္တာ A ကအဲလိုယူဖို႕အေကာင္းဆံုးပါပဲ……။ရရိွလာတဲ့ information ေတြကို ၾကားခံ (B) ကိုလဲ ေ၀မွ်ထားပါတယ္…..။ဒီ လိုစု ေဆာင္းရာမွာ ကိုယ္နဲ႕ ေျပာထားသမွ်…..(သို႕) သူက်ဴထားသမွ်ကို screen shot ရိုက္ထားလိုက္တာပါပဲ……။ ေနာက္ေန႕က်ေတာ့ ၾကားခံ (B) ကေန ငနဲၾကီး ကို သူနဲ႕ ၾကားခံ (A) တို႕ အေၾကာင္းကို ေျပာျပျပီးေတာ့ ညွစ္ပါေတာ့တယ္….။လူဆိုတာ အမွားလုပ္ ထားရင္ဖုံးထားသမွ်ေပၚသြားတာၾကီးပဲ…..။အဲဒီလိုၾကိဳးကိုင္တာကို အစိမ္းေရာင္းလိုင္းနဲ႕ ျပထားတယ္…..။ကၽြန္ေတာ့္ကေတာ့ “screen shot ေတြရိွ တယ္…..”လို႕ေျပာေတာ့ ဘဲၾကီး က နင္းကန္ပိတ္ညင္းေတာ့တာပဲ…သူညင္းတာကိုသက္ေသျပခိုင္းေတာ့ အူလည္လည္ လုပ္ေနတာ…….ဒါေၾကာင့္မာယာကိုသံုး တယ္ …”နင့္အေကာင့္ထဲ ၀င္ၾကည့္မယ္ စစ္ၾကည့္မယ္…”လို႕ၾကိဳးကိုင္းလိုက္တာ…..ဟိုအေကာင္ကလဲ သူ (A) နဲ႕ ေျပာထားသမွ်ကို ျပန္ဖ်က္ျပီး သူ႕အေကာင့္ ထဲ ၀င္ၾကည့္ခြင့္ေပးလိုက္တာေလ……။အဲဒီေတာ့ပါေရာေပါ့ဗ်ာ……။အနက္ေရာင္လိုင္းေလးအတိုင္းေပါ့ ကိုလိုခ်င္တဲ့ Target information ကိုရယူ လိုက္တာ….။ ဒီေနရာမွာသူ႕ လိုမအပဲနဲ႕ တင္းခံေနတဲ့သူေတြနဲ႕ ေတြ႔ရင္ RAT ကိုသံုးလို႕ရေသးတယ္…..။ဥပမာအားျဖင့္ ခုနက (A) နဲ႕ ကၽြန္ေတာ့္သားေကာင္နဲ႕ ေျပာ ထားသမွ်ကို screen shot ရိုက္ထားတဲ့ပံုေတြကို RAT နဲ႕ တဲြခ်ည္ေပးလိုက္ ….ျပီးရင္ FUD ျဖစ္ေအာင္လို႕ Crypter,Binder တို႕ကိုသံုး ဒီ အေၾကာင္းေတြကို မသိရင္ Ghost Area ကလူေတြကိုေမးႏိုင္ပါတယ္…..။ဟီးဟီး ေခါင္းေရွာင္တာပါ……။အဲလိုလုပ္ျပီးရင္ ကၽြန္ေတာ္ဆိုရင္ ဒီအတိုင္း လုပ္မွာပါ…..။”နင့္ကသက္ေသမျပႏိုင္လဲ ငါ့မွာသက္ေသရိွတယ္….မယံုရင္နင္တို႕ေျပာမမွ်ငါ့မွာ ပံုေတြရိွတယ္ဆိုျပီး…”ခုနက FUD လုပ္ထားတာေတြ ကို ပို႕လိုက္ …။ဒီလိုေနရာမွာ (ခုေျပာေနေသာသားေကာင္ရဲ႕ ေနရာမွာ) ဘယ္သူမဆိုဒီပံုေတြကို ၾကည့္မိၾကမွာပဲ……။အဲဒီၾကေတာ့ ကို္ယ္ရခ်င္တဲ့ Information ဟာ တိုက္ရိုက္ရရိွမွာျဖစ္ပါတယ္……။ပံုမွျပထားတဲ့အတိုင္း attacker နဲ႕ သားေကာင္နဲ႕ကို တိုက္ရိုက္ဆက္သြယ္ထားတဲ့ အနက္ေရာင္ လမ္းေၾကာင္းလို ျဖစ္ပါတယ္…..။ Tutorial ကေတာ့ဒီေလာက္ပဲျဖစ္ပါတယ္…….။

က်န္တာကေတာ့စာဖတ္သူအပိုင္းျဖစ္ပါတယ္…..။ေအာင္ျမင္မႈက ကို္ယ့္ညဏ္ နဲ႕လဲဆိုင္ပါတယ္……။ ဘယ္အခ်ိန္မွာ ဘယ္လိုစကာေျပာရမယ္…ဘယ္လို ကာရိုက္တာေတြသံုးရမလဲဆိုတာ သားေကာင္နဲ႕လဲဆိုင္ပါတယ္….ကိုယ္နဲ႕လဲဆိုင္ပါတယ္…..။ ၾကိဳက္သလို ဗ်ဴဟာကိုလဲေျပာင္းလဲႏိုင္ပါတယ္….။ဒီဗ်ဴဟာက ၾကားခံႏွစ္ခုကို Target တစ္ခုဆီကို အေရာက္ပို႕ေပးျခင္းျဖစ္ပါတယ္…….။  ကိုယ္ ေကာင္းရင္ေကာင္းသလို ေအာင္ျမင္ႏိုင္ပါတယ္…..။အနည္းဆံုးေတာ့ကၽြန္ေတာ္ 70% အာမခံပါတယ္…..။

 ဒီပိုစ့္ကိုဖတ္ျပီးကၽြန္ေတာ့္ကို အက်င့္မေကာင္းတဲ့သူလိုထင္ခ်င္ထင္က်ပါလိမ့္မယ္……။အဲဒီလိုထင္ရင္ေတာ့ ကၽြန္ေတာ့္ပိုစ့္ေအာင္ျမင္တယ္လို႕လဲဆိုရပါလိမ့္မယ္….။ဟုတ္ပါတယ္ ….(SE) ကသူမ်ားေတြအဲလိုထင္ျမင္ေလ ေအာင္ျမင္ေလပါပဲ…….။ဒီပိုစ့္က ပထမဆံုး ကၽြန္ေတာ္ (SE) ပိုင္းကိုစေရးျဖစ္တာျဖစ္ပါတယ္….။အဲနည္းနည္းေတာ့ အမွားေလးေတြပါ လိမ့္ပါမယ္….ၾကိဳျပီးေတာ့ေတာင္း ပန္အပ္ပါတယ္…။ ဒီေန႕ေတာ့ဒီေလာက္ပါပဲ…….။ ေက်းဇူးတင္ပါတယ္ ။ 

post by Shwekoyantaw
You Also see in Here
http://ghostarea.net/2012/07/02/deeping-in-social-engineering/
Read More ->>

Friday, June 22, 2012

Basic Spreading Method


ဒါေလးကိုကၽြန္ေတာ္လက္ကျမင္းျပီးေရးသားတယ္ ပဲဆိုၾကပါေတာ့ ...။တကယ္ေတာ့ကၽြန္ေတာ္က အေတြ႕ အၾကံဳရေစခ်င္တဲ့သေဘာေပါ့....။ အက္က်ဴေကးရွင္း only ေပါ့ဗ်ာ......။HF ကေနအမီွျပဳျပီး ဘာသာျပန္ေပးလိုက္တာ.......။ ၁၀၀% ေအာင္ျမင္မယ္လို႕သားေျပာဘူးေနာ့.....။

အဓိကေတာင္ေမ့သြားျပီ..ဒီပို႕ေလးက သင္ျပဳလုပ္ထားတဲ့ Virus ေတြ...။Trojan Backdoor ေတြ ။ အျပင္တျခားဟာေတြ ကို online ေပၚမွာ..ဘယ္လိုျဖန္႕ေ၀မလဲဆိုတာ..ကၽြန္ေတာ္တို႕ မားကက္တင္း မန္ေနဂ်ာလုပ္ၾကည့္ ....အဲေလ ေဆြးေႏြးၾကည့္ရေအာင္ပါ......။ကၽြန္ေတာ္ေျပာျပီးသားပါ....။ ၁၀၀% ေအာင္ျမင္မယ္လို႕ ေတာ့အာမ မခံႏိုင္ပါဘူးခင္ဗ်ာ.......။ေနာက္ျပီး ကၽြန္ေတာ့္ ဘာသာျပန္ စေကး အားနည္းလို႕ အမွားပါရင္လဲ ခြင့္ လႊတ္ေပးေစခ်င္ပါတယ္..ခင္ဗ်။။။။ကၽြန္ေတာ္ခု RAT အေနနဲ႕ စမ္းသပ္ေရးသားထားပါတယ္.........။

အရင္ဆံုးဘာေတြလိုအပ္သလဲဆိုတာကို အရင္ေလ့လာလိုက္ၾကရေအာင္.....။

Requirement 

  1. Chatting Account (like: Yahoo,Gtalk,MSN)
  2. Your RAT Tool
  3. Basic knowledge of RATS
  4. A crypter
  5. Basic social engineering skill
  6. An icon changer
  7. A file binder 
  8. social Network
  9. Sexy Skill
  10. Little skill of using internet

ဒီေနရာမွာနည္းနည္းျပန္ရွင္းျပရရင္ (1,2,3) စတဲ့အခ်က္ေတြကေတာ့ သိျပီးသားေတြမ်ားပါလိမ့္မယ္...။
RAT အေၾကာင္းပိုစ့္ေတြကိုဒီမွာဖတ္ရႈႏိုင္သလို အေသးစိတ္ English လို ဒီမွာဖတ္ရႈႏိုင္ပါတယ္...။

A crypter ဆိုတာKeylogger ,Trojan ,Virus ေတြကို Antivirus ရန္ကလြတ္ေအာင္ျပဳလုပ္ေပးတဲ့ Tool ကိုဆိုလိုတာပါ။ဒီမွာအေသးစိတ္ဖတ္ရႈႏိုင္ပါတယ္....။ေနာက္မ်ားအခြင့္အခါသင့္ရင္အဲဒီအေၾကာင္းကို ျမန္မာ လိုဘာသာျပန္ေပးပါ့မယ္....။

Basic social engineering skill ရိွဖို႕အတြက္ကၽြန္ေတာ့္ဆိုက္မွာ စာအုပ္ႏွစ္အုပ္တင္ထားပါတယ္...
တစ္အုပ္ကျမန္မာလိုျဖစ္ျပီး တစ္အုပ္က English လိုျဖစ္ပါတယ္...လိုခ်င္တဲ့သူမ်ား ေအာက္ကလင့္မ်ားကေန ေဒါင္းသြားႏိုင္ပါတယ္.....။
Myanmar Version
English Version

Icon changer ကေတာ့သိေလာက္ပါတယ္... Icon change ေပးတာပါ.......။ A file binder ကေတာ့ဖိုင္
ေတြကိုေပါင္းေပးတာျဖစ္ပါတယ္...။သင့္ sever.exe ကို ဥပမာ ဓါတ္ပံုဖိုင္တစ္တစ္ျဖင့္ေပါင္းထားျခင္းျဖင့္
အဲဒီဓါတ္ပံုမွာ Trojan backdoor ေတြ တြယ္ညိ သြားပါတယ္....။

အလြယ္ကူဆံုး RAT Tutorial ကိုကၽြန္ေတာ့္ဆိုက္ထဲမွာ ဒီေနရာ ကေနဖတ္ရႈႏိုင္ပါတယ္....။

Changing Icon

.exe ဖိုင္ရဲ႕ icon ဆိုတာဘယ္လိုပံုစံလဲဆိုတာလူတိုင္းသိေလာက္ပါတယ္...ဒါေၾကာင့္ကၽြန္ေတာ္တို႕ Photo
ဖိုင္ (.jpg) ပံုစံမ်ိဳး icon ျဖစ္ေအာင္ ေျပာင္းလဲယူရပါမယ္...။ေအာက္ကေန Icon changer Tool ကို ေဒါင္း
လိုက္ျပီးေတာ့ လြယ္ကူစြာ အသံုးျပဳႏိုင္ပါတယ္....။

Download

Binding

ဖိုင္ေတြေပါင္းပါ့မယ္....ဘာေၾကာင့္လဲဆိုရင္ ေယဘူရအားျဖင့္ antivirus က source ကုတ္ေတြနဲ႕စစ္တာေလ...။ဒါေၾကာင့္ကၽြန္ေတာ့္တို႕က  Photo ဖိုင္လိုမ်ိဳးဟာေတြနဲ႕ ေပါင္းေပးလိုက္တာ..
အဲဒီဓါတ္ပံုကို ဖြင့္ၾကည့္လိုက္ ....။ပါသြားမယ္....။ကို္ယ့္ Data ေတြ....။
ဒါေပမယ့္ အာမ မခံႏိုင္ပါဘူး.......ဒီၤ Binding method ၁၀၀% ေအာင္ျမင္ရမယ္လို႕ေတာ့မဟုတ္ပါဘူး
လံုျခံဳေရးအားနဲ႕တဲ့ စက္ေတြကေတာ့အလုပ္ျဖစ္ႏိုင္ပါတယ္....။

Download

မွတ္ခ်က္ တျခား Binder ေတြအမ်ားၾကီးရိွပါတယ္.......။ HF လိုေနရာမ်ိဳးမွာ member ၀င္ျပီးရွာေဖြႏိုင္ပါတယ္...။
ေပါင္းျပီးသြားရင္ Extension changer လိုမ်ိဳးေဆာ့၀ဲမ်ိဳးနဲ႕ ေပါင္းစပ္ထားတာကို Extension ေျပာင္းလဲ
လိုက္ပါ.....။


Download

ေအာ္ေျပာစရာရိွေသးတယ္....ေပါင္းခ်င္တာနဲ႕ သြားမေပါင္းပါနဲ႕ SE (social engineering) စေကးကို သံုးပါ...သာမန္ photo နဲ႕ ဘာလုပ္လို႕ ရမွာလဲ လူေတြရဲ႕ ဆန္႕က်င္ဘက္ လိင္ကို စိတ္၀င္စားမႈအခ်က္ကို
အသံုးခ်ပါ........။
ဥပမာ ဘဲေတြအတြက္ဆိုရင္ ေအာက္ေဖၚျပပါလိုေလးေပါ့...။


ေစာ္ေတြအတြက္ဆိုရင္ေတာ့.......။


 ညဏ္ကိုလႊာသံုးပါ.......။

Spreading

Using chatting account 

နဲနဲ ေတာ့ sexy ဆန္ရမယ္ဗ်...ဘဲအအၾကီးေတြကေတာ့ေတာ္ေတာ္ေဆာ္လို႕ေကာင္းတယ္....တကယ္
ေျပာတာ ကၽြန္ေတာ္ SE ထိုးေနတာ အေကာင့္ Password (၆) ခုေလာက္ကိုရဘူးတယ္...သူတို႕က  ေဆာ္ဆိုတာနဲ႕
ကို တအားခ်က္ခ်င္တာ မို႕လား........ေနာက္ျပီးတအားကူညီခ်င္တာေလ........။ဒီပို႕ကိုေရးေနရင္းနဲ႕
ေတာင္ ဘဲတစ္ေကာင္ကို အေကာင့္ ၅ ခုလုပ္ခိုင္းထားတာ....ခု ၾကိဳးစာေနရရွာတယ္.......။ဒီလိုပါပဲ ခ်က္
တင္ထိုင္ေနရင္းနဲ႕ ကိုယ့္ Photo(Binding လုပ္ျပီးသား) ေတြလဲႊေပးလို႕ရတယ္....။တစ္ခုေျပာခ်င္တာက
ျမန္မာေဆာ္ လွလွ ေလးေတြရဲ႕ Photo ေတြဆိုပိုေကာင္းတယ္ဗ်.....။အဲဒီလို Photo ေတြရခ်င္တယ္ဆိုရင္
Facebook လိုေနရာမ်ိဳးမွာ ေဆာ္သူငယ္ခ်င္းမ်ားမ်ားထား သူတို႕ဆီက (Photo) ေတြမ်ားမ်ားယူ...။
အဆင္ေျပျပီ.......။

Using Social Sites

Social Sites ေတြကေတာ့အမ်ားၾကီးပဲ တကယ္ေျပာတာ..လုပ္လို႕ရတဲ့ေနရာေတြေပါမွေပါ.....ဥပမာ......
Facebook လိုေနရာမ်ိဳးပဲၾကည့္ေလ....။Trojan ျဖန္႕ေ၀ေရးလိုေတာင္ေျပာလိုရတယ္....။ေနာက္ျပီး ကၽြန္
ေတာ္တို႕ႏိုင္ငံ မွာလဲ အသံုး အမ်ားဆံုးကလဲ Ning.com ေတြပါ......။ဥပမာ....ေရႊျမန္မာဥယ်ာဥ္, ဖူးစာရွင္ေလးတို႕လို ဆိုက္ေတြအမ်ားၾကီးပဲ ဗ်...။တခ်ိဳ႕ ဆိုရင္ ခ်က္ ROOM ေတာင္ပါလိုက္ေသးတယ္...။

Using Adult chatting sites

ဒီမွာေတ့သိပ္မသံုးၾကေသးဘူးဗ်...ကၽြန္ေတာ္ကေတာ့သံုးေနတာၾကာျပီ......။၀ါသနာအရေပါ့ေလ....။
ေယာက္က်ားေလးပဲဒီေလာက္ေတာ့ရိွမွာေပါ့....လူတိုင္းနီးပါးလဲစိတ္၀င္စားၾကမွာပါ...။ဥပမာ ဒါမ်ိဳးဆိုက္
လိုေပါ့ http://321teenchat.com/ .......။အဲဒီထဲမွာ လႈပ္ရွားလို႕ေကာင္းပါတယ္...။


Create Pron Site

ျမန္မာႏိုင္ငံမွာ ဘေလာ့ဂါထဲမွာဘယ္သူအေအာင္ျမင္ဆံုးမွတ္သလဲ.....။ေဒါက္တာခ်က္ၾကီးတို႕ ေမာင္ေစတန္တို႕....ဘာတို႕
ေပါ့အထင္မေသးပါနဲ႕......အဲဒီလိုဆိုက္ေတြမွာ (photo ) ေတြျဖန္႕ေ၀ဖို႕အေကာင္းဆံုးပါပဲ....ေနာက္ထပ္
free site ေတြ အမ်ားၾကီးပါပဲ......Yola တို႕ web.com တို႕ဘာတို႕ေပါ့......။အဆင္ေျပရင္ ကိုရီးယား မင္းသားပံုေတြၾကီးတင္ႏိုင္မယ့္ဆိုက္တစ္ခုလုပ္လိုက္.....ေဆာ္ေတြအမ်ားၾကီး၀င္ၾကည့္လိမ့္မယ္......။ကၽြန္
ေတာ္ေတာင္ Porn site တစ္ခုလုပ္ထားတယ္....ဆိုက္လင့္ကေတာ့မေျပာျပဘူး.....။လိုရမယ္ရေပါ့..


 ပိုစ့္ေလးကေတာ့ဒီေလာက္ပါပဲ.....။
အႏွစ္ခ်ဳပ္ေျပာရရင္ေတာ့ ဒီပိုစ့္ေလးကဘာမွာမဟုတ္ပါဘူး.......ကၽြန္ေတာ္လဲတတ္လို႕ေတာ္ လို႕ တင္တာ
လဲမဟုတ္ပါဘူး....(၁၀၀%) အဆင္ေျပမယ္လို႕လဲမေျပာပါဘူး............။ကၽြန္ေတာ္ေျပာခ်င္တဲ့ Point က

  1. SE ကိုအထင္မေသးဖို႕
  2. လူတစ္ေယာက္ရဲ႕အားနည္းခ်က္ေတြကိုသိဖို႕
  3. ညဏ္နီညဏ္နက္ေတြထုတ္သံုးတတ္ဖို႕
  4. အြန္လိုင္းအေတြ႕အၾကံဳရဖို႕
  5. ယံုလြယ္ျခင္းမရိွဖို႕
  6. အလြယ္တကူေဒါင္လုပ္ဆဲြျခင္းမ်ားမလုပ္ဖို႕

စသည္တို႕ျဖစ္ပါတယ္........။

REF: http://www.hackforums.net/showthread.php?tid=1963882&highlight=Basic+Spreading+Method

More RAT Tutorial From HF
DarkComet Setup (Here)
BlackShades Setup (Here)
CyberGate Setup (Here)  


ဘာမွမတတ္ေသာ
shwekoyantaw

P.S: အမွားပါခဲ့ရင္တတ္သိထားသူမ်ားအေနျဖင့္ လြတ္လပ္စြာေ၀ဖန္အၾက့ေပႏိုင္ပါသည္......။


Read More ->>

ROCK FOREVER (MUSIC)

Pageviewers

CBOX

Manutd-Results

Label

Android (3) autorun (3) Backtrack (8) batch file (19) blogger (10) Botnet (2) browser (5) Brute Force (6) cafezee (2) cmd (5) Cookies (2) crack (12) Cracking (2) crypter (7) DDos (20) deepfreeze (4) defacing (1) defence (16) domain (4) Dos (9) downloader (4) ebomb (2) ebook (48) Exploit (26) firewall (3) game (2) gmail (11) google hack (16) Hacking Show (3) Hash (4) hosting (1) icon changer (1) ip adress (6) Keygen (1) keylogger (8) knowledge (67) locker (1) maintainence (8) network (17) news (31) other (35) passwoard viewer (7) password (12) Philosophy (6) Phishing (8) premium account (2) proxy (7) RAT (10) run commands (4) script (27) Shell code (10) shortcut Key (2) SMTP ports (1) social engineering (7) spammer (1) SQL Injection (30) Stealer.crack (5) tools (125) Tools Pack (4) tutorial (107) USB (3) virus (32) website (84) WiFi (4) word list (2)

Blogger templates

picoodle.com

Blogger news

Print Friendly and PDF

HOW IS MY SITE?

Powered by Blogger.

Followers

About Me

My Photo
Hacking= intelligent+techonology+psychology